
联系人: 翁先生
手机: 176-8839-4808
电话: 176-8839-4808
邮箱: 9240483@qq.com
地址: 广州市龙口东路34号

SDC 沙箱数据防泄密系统基于内核驱动沙盒隔离技术,为企业构建终端加密安全工作域。涉密源代码、图纸、文档在沙盒内透明使用,落地自动加密,离开沙盒环境无法读取。细粒度管控U盘、打印、截屏、网络外传等泄密通道,外发文件支持审批留痕审计。
SDC沙箱防泄密系统
研发型企业内部源代码、图纸、业务文档等核心资产面临复杂的内部泄密风险,研发人员掌握多种高级数据窃取手段,传统文档加密、DLP难以抵御变形类泄密。SDC沙箱防泄密系统采用内核级环境加密技术,实现代码级防护,可抵御物理、进程通信、外设烧录等各类高级泄密手段,服务器无需改造加密,兼顾安全与研发办公效率。
一、需求背景
数字化时代,研发、设计类企业沉淀大量核心资产,包括业务数据、源代码、设计图纸、机密文档、用户敏感资料。一旦发生内部泄密,会直接造成市场份额下滑、核心竞争力丧失、客户信任受损等显性、隐性重大损失。
企业安全建设往往重点防御外部黑客攻击,普遍忽略内部人员泄密风险。研发人员计算机技术水平高,拥有多样化高级泄密途径,普通防护手段很难做到全面拦截。
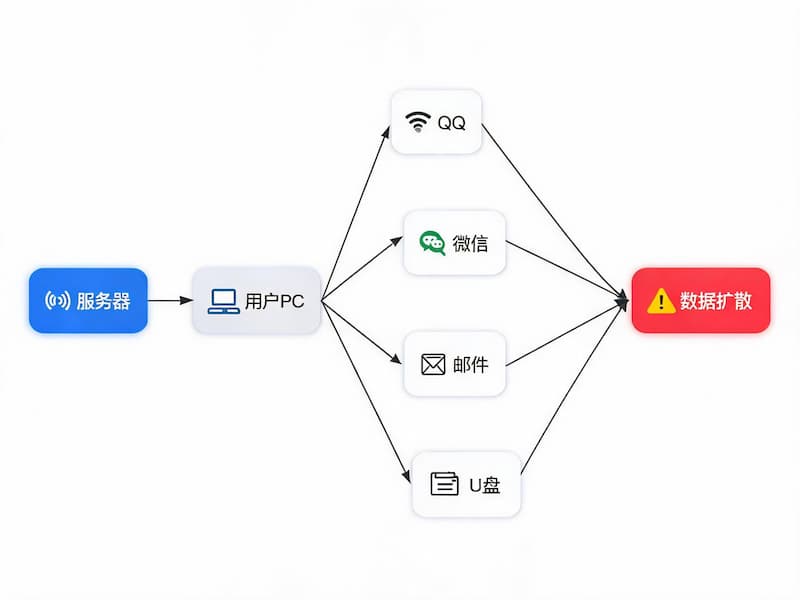
内部数据泄密扩散路径示意图
研发人员常见高级泄密手段
物理方式泄密
网线直连:拔掉本机网线直连其他非受控计算机拷贝数据;
WinPE/ISO镜像U盘启动,绕过本机安全环境窃取文件;
虚拟机中转,虚拟机挂载U盘、网络把涉密数据导出;
内网其它未管控电脑作为中转主机拷贝涉密资料;
自建公网上传服务器,绕过上网行为管理外传数据。
数据变形泄密
控制台打印输出代码,将屏幕输出另存带走;
把涉密代码写入日志、共享内存,其它程序读取导出;
进程间通信Socket、剪切板、管道、消息等方式中转数据;
借助IIS/Tomcat Web服务把涉密数据发布网页下载。
外设设备中转泄密
嵌入式开发场景,串口、USB、网口烧录硬件设备实现代码中转外泄。
二、解决方案与产品特点
SDC沙箱数据防泄密系统面向研发型企业,提供代码级环境加密防护,在不改变员工业务操作习惯、不降低办公研发效率前提下,对源代码、图纸、文档等敏感数据做保护。涉密数据在沙箱环境内“只进不出”,向外流转必须执行审批流程,可抵御各类研发人员高级变形泄密方式。
内核级环境加密,代码级防护
环境加密而非单纯文档加密,抵御日志输出、Web中转、进程通信、外设烧录等变形泄密,适配精通编程的研发人员场景,兼容全部文件格式。
研发环境只进不出,外发需审批
沙箱内部涉密资料禁止随意导出,文件向外流转必须经过审批,支持水印、权限管控,操作全程留痕。
办公上网不受限制
允许沙箱环境访问互联网查阅资料,上网与涉密工作隔离,保障研发工作效率。
外设烧录过滤与审计
针对嵌入式开发场景,管控串口、USB、网口烧录行为,做内容过滤、操作审计,堵住硬件设备泄密通道。
服务器无缝集成,服务器端无需加密改造
SDC沙箱可无缝对接B/S、C/S各类业务系统,包含文件服务器、ERP、PDM、OA,以及SVN、GIT、VSS、CVS版本管理服务器。
服务器存储原始明文数据,服务器侧不需要做加密处理;
数据从服务器下发至客户端终端时,自动完成沙箱加密;
原有服务器备份机制完全保留,保障业务连续性、系统稳定性。
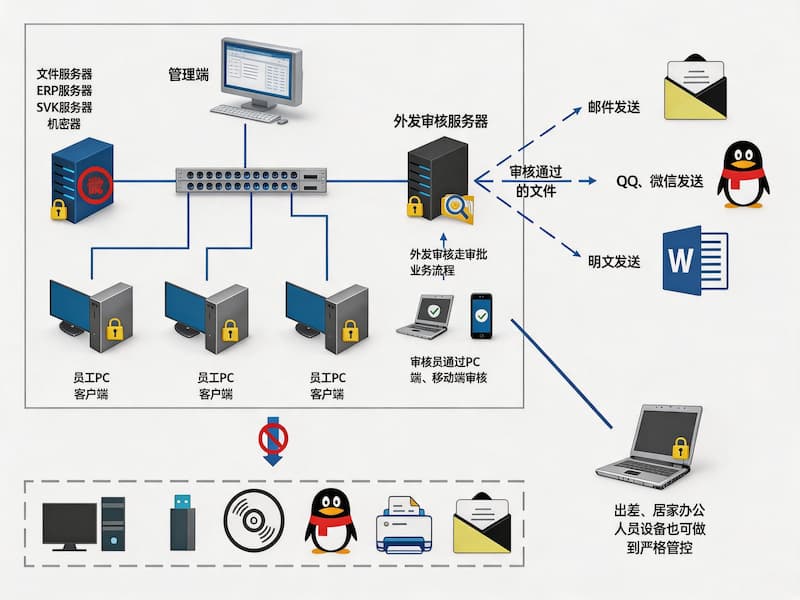
服务器下发客户端自动加密示意图
三、典型应用行业与场景
软件研发、芯片设计、嵌入式开发企业,源代码防泄密;
机器人、无人机、汽车电子、医疗仪器研发机构,图纸与核心算法保护;
研究院所、科研单位,科研文档、实验数据防内部泄露;
需要兼容SVN/GIT版本服务器、PDM/ERP/OA业务系统的企业;
需要满足商业秘密保护、等保相关合规审计要求单位。
四、客户案例
公司拥有十余年数据安全产品研发实施经验,SDC沙箱防泄密已经服务大量行业客户,覆盖通信、无人机、机器人、医疗仪器、汽车电子、各类科研研究院所等众多领域,保护企业源代码、设计图纸、科研核心资产安全。
- 上一个:没有了
- 下一个:陕西SPN沙盒安全上网系统


 客服1
 客服2